Добавлена поддержка ЭЧ/Ech (ex-Escapechan) и Ежчана (ejchan.net, ejchan.site). Набегаем, тестируем архивацию, сообщаем о замеченных проблемах.
К сожалению, значительная часть сохранённых до 2024 г. изображений и видео была потеряна (подробности случившегося). Мы призываем всех неравнодушных помочь нам с восстановлением утраченного контента!
Сортировка: за
Сохранен
45
Учительница с биполярным расстройством изнасиловала ученика в Австралии — Учительница Тайле Брейли изнасиловала своего 17-летнего ученика в автомобиле, а также пыталась совратить другого подростка. Об этом сообщил 28 октября телеканал ABC. Во время судебного разбирательства один из пострадавших рассказал, что сексуальное насилие нанесло травму его психике. Из-за чувства стыда и давления окружения он бросил учебу. Согласно материалам дела, подросток страдал от бессонницы и флешбэков, а также потерял всех друзей, считая, что сам виноват в случившемся. 31-летнего педагога арестовали в начале августа 2024 года. Защита Брейли попросила смягчить приговор, ссылаясь на диагностированное биполярное расстройство женщины. Адвокат учителя настоял на том, что преступления были совершены в период маниакального эпизода. Кроме того, из-за случившегося женщина потеряла работу, а ее муж подал на развод. Несмотря на доводы защиты, суд назначил наказание в виде одного года и трех месяцев тюремного заключения. /2026/10/29/ https://ren.tv/news/kriminal/1471297-uchitelnitsa-s-bipoliarnym-rasstroistvom-iznasilovala-uchenika-v-sidnee
2026-10-29 14:21:55
Сохранен
45
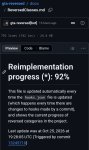
Исходный код GTA San Andreas будет полностью дописан через неделю путем реверс-инженерии с помощью И — Исходный код GTA San Andreas будет полностью дописан через неделю путем реверс-инженерии с помощью ИИ и доступен всем желающим. МНЕНИЕ?! Только вчера было 91%, сегодня уже 92%. Ещё неделя и мы получим полный исходный код GTA San Andreas на ПК. Вы блядь представляете весь масштаб происходящего? Буквально любой желающий сможет легально скомпилировать свою GTA San Andreas с помощью Visual Studio на своем компе и запустить рабочий EXE файл, а также портировать игру вообще куда угодно, на любую ОС. А знаете почему этот проект до сих пор не удалили из GitHub и не удалят никогда? Он действует по методу "чистой комнаты", то есть весь процесс происходит на анализе хукнутых функций через код ассемблера и последующей документации каждой функции и рекомпиляции и написании идентичной логики тех же самых функций кода игры но абсолютно без отсылок на оригинал, то есть код полностью заново переписан через метод реверс-инжиниринга кода ассемблера, и Рокстар просто не могут засудить этот проект, поскольку они просто не могут запретить написание документации аналогичной работы функций и логики. Список всех написанных функций: https://github.com/gta-reversed/gta-reversed/blob/master/docs/ReversedClasses.md Сам исходный код: https://github.com/gta-reversed/gta-reversed/tree/master/source/game_sa
2026-10-27 22:03:47
Сохранен
45
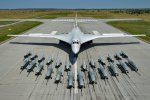
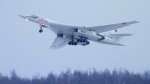
В России возобновили производство ТУ-160. Украина готовится тестировать ракетоносец. — Производство Ту-160 перезапустили на Казанском авиазаводе На Казанском авиазаводе перезапустили серийное производство стратегических ракетоносцев Ту-160. Несмотря на то, что внешне самолет остался прежним, внутри он будет являться практически новой машиной. Модернизированы около 80% систем — новые Ту-160М будут обладать новой авионикой, навигационным оборудованием и силовой установкой. Двигатели НК-32-02 обеспечат сниженный расход топлива и увеличенную дальность полета, кабина модернизированного стратегического ракетоносца будет оснащена цифровой приборной панелью вместо аналоговых приборов. Кроме того, самолет получит новое радиолокационное и навигационное оборудование. Модернизированный Ту-160М сможет нести до 12 крылатых ракет большой дальности. Возобновление серийного производства Ту-160 в первую очередь обусловлено прагматичным расчетом командования Дальней авиации. Чтобы не допустить опасного провала в воздушной компоненте ядерной триады, пока перспективная машина (ПАК ДА «Посланник») доводится до серии, а надежный тяжелый ракетоносец нужен уже сегодня, было решено модернизировать Ту-160М. Как известно, после распада СССР серийное производство стратегических ракетоносцев было остановлено. Предприятия-смежники, размещавшиеся по всему бывшему Союзу, прекратили выпуск спецсплавов, штамповок, резинотехнических изделий и специализированных датчиков. Для возобновления производства Ту-160М пришлось заново найти и аттестовать отечественных поставщиков титанового проката, композитов и радиоэлектронных компонентов, а также заново выстраивать технологические цепочки по ряду агрегатов машины. https://sdelanounas.ru/blogs/178954/
2026-10-22 21:27:35
Сохранен
45
2026-10-20 02:46:39
Сохранен
45
2026-10-19 14:02:17
Сохранен
45
«ГигаЧат» Сбера написал продолжение «Мёртвых душ»: роман поступил в продажу — Команда Сбера принесла покушоть выпустила роман «Мёртвые души. Второй том. Возрождение» — продолжение произведения Николая Гоголя, созданное с помощью большой языковой модели «ГигаЧат». Книга уже доступна в интернет-магазинах, в ближайшее время она появится на маркетплейсах и в книжных магазинах. Работа над проектом продолжалась более года. В ней участвовали историки, литературоведы, лингвисты и инженеры. Для обучения модели использовали собрание сочинений Гоголя, его письма, черновики и записные книжки, а также произведения его современников, философские и библейские тексты. Создатели проекта разработали систему из 11 критериев для оценки текста. Она учитывала лексику, синтаксис, гротеск, особенности диалогов и роль автора-рассказчика. Сгенерированные фрагменты проверяли эксперты, чтобы исключить прямое копирование оригинальных произведений и добиться создания новых сюжетных и смысловых решений. По словам авторов проекта, получившийся текст построен с учетом характерных для прозы Гоголя литературных приёмов. Дополнением к книге стала 21 иллюстрация, созданная «ГигаЧатом» в стилистике художника Александра Агина, работавшего над иллюстрациями к первому тому «Мёртвых душ». https://www.ixbt.com/news/2026/10/05/440301-gigacat-sbera-napisal-prodolzenie-mertvyx-dus-roman-postupil-v-prodazu.html
2026-10-06 14:52:24
Сохранен
45
Каждый американец получит по $5000 — Дональд Трамп снова пообещал выплатить по $5 тысяч каждому совершеннолетнему американцу, если республиканцы сохранят контроль над Конгрессом по итогам промежуточных выборов. Аналогичную инициативу хозяин Белого дома уже озвучивал в сентябре на съезде партии. Тогда президент предложил назвать будущие выплаты «дивидендами Трампа». Деньги он связал с экономическими результатами своей администрации, однако подробного механизма реализации инициативы не представил. По расчётам американских СМИ, такая программа потребует более $1 трлн. В этот раз Трамп решил повторить обещание, но уже написав в социальной сети. «Если республиканцы победят в Палате представителей и Сенате на промежуточных выборах 2026 года, я выдам всем взрослым гражданам Соединённых Штатов Америки по 5000 долларов. Благодарю за внимание к этому вопросу и с нетерпением жду подписания этих чеков!» — сообщил он. https://life.ru/p/zhdu-podpisaniya-chekov-tramp-snova-poobeschal-amerikantsam-po-5-tysyach-v
2026-10-04 19:49:25
Сохранен
44
2026-10-23 18:25:34
Сохранен
44
Гарус Вакариан докалибровался! Минус BioWare! — Издатель видеоигр Electronic Arts (EA) планирует сократить около 400 сотрудников, что составляет примерно 3% штата, и закрыть студию BioWare, известную по сериям Dragon Age и Mass Effect. Об этом Bloomberg сообщил источник, знакомый с планами компании. О закрытии BioWare позднее также сообщила сама студия. «После более чем тридцати лет совместных приключений, компания BioWare закрывается, и завершается ранняя разработка следующего проекта Mass Effect», — говорится в сообщении компании в соцсети Х. О том, что EA решила отказаться от ряда проектов, включая следующую часть Mass Effect, которая находилась на ранней стадии разработки в BioWare, в письме сотрудникам сообщил операционный директор Electronic Arts Дэвид Тинсон, пишет Bloomberg. К такому решению руководство, по его словам, пришло после анализа деятельности компания. EA продолжит инвестировать в спортивные симуляторы, онланй-шутер Apex Legends https://www.playground.ru/mass_effect_5/news/bioware_zakryvaetsya_ea_otkazalas_ot_novoj_mass_effect_i_sokraschaet_okolo_400_sotrudnikov-1883630
2026-10-23 16:38:15
Сохранен
44
2026-10-17 11:54:45
Сохранен
44
2026-10-06 12:34:07
Сохранен
43
2026-10-26 17:05:01
Сохранен
43
2026-10-22 20:39:26
Сохранен
43
2026-10-17 11:54:45
Сохранен
42
2026-10-30 09:22:09
Сохранен
42
2026-10-29 14:30:23
Сохранен
42
Юристы Долиной будут круглосуточно листать мемы с ней — Юристы народной артистки России Ларисы Долиной намерены круглосуточно отслеживать публикации с ее именем и изображением. При обнаружении материалов, которые посчитают незаконными и наносящими ущерб репутации певицы, планируются обращения в суд, о чем журналистам сообщил директор артистки Сергей Пудовкин. По его словам, вместе с четырьмя юристами он проверит публикации с упоминаниями Долиной. В случае выявления оскорблений, незаконного использования имени певицы или материалов, которые могут нанести ущерб ее репутации, будут незамедлительно подаваться иски о защите чести и достоинства, указал собеседник. Проверка затронет в том числе фотографии, дипфейки и коллажи с изображением артистки. До этого представитель Долиной рассказал о поданном в Басманный суд иске к трем компаниям, которые, по его словам, были пойманы на незаконном использовании имени и изображении певицы. Среди ответчиков значатся мебельная фабрика, интернет-магазин и банк. Не так давно Лариса Долина призналась, что устала от негатива, который слышит в свой адрес. Как считает артистка, кто-то мог наслать на нее порчу. https://lenta.ru/news/2026/10/28/yuristy-dolinoy-budut-kruglosutochno-listat-memy-s-ney/amp/
2026-10-29 14:21:55
Сохранен
42
Интернет объявил чрезвычайное положение. Две дыры в PHP заставили отключать сайты по всему миру — Правительственные порталы, социальные платформы и игровые серверы уходят в офлайн из-за PHP2Shell с опасностью 9,2 балла. Две критические уязвимости в PHP заставили государственные учреждения и крупные интернет-сервисы временно отключать сайты по всему миру. Ошибки позволяют злоумышленникам захватывать серверы без пароля. Разработчики уже выпустили исправления, но миллионы сайтов потенциально остаются под угрозой. Особенно масштабные отключения произошли в Нидерландах. Власти временно закрыли сайт парламента, государственные порталы MijnOverheid.nl и DigiD, а также ресурсы ряда ведомств. Аналогичные меры приняли порт Роттердама, несколько больниц и крупнейшие политические партии страны. Национальный центр кибербезопасности NCSC тоже отключил собственный сайт, чтобы исключить возможность его компрометации. В Финляндии государственный ИТ-оператор Valtori приостановил работу части правительственных сервисов. Во Франции МВД распорядилось временно закрыть административные сайты местных органов власти. Датская компания Kombit отключила несколько государственных платформ, включая систему школьных коммуникаций. Во всех случаях речь шла о превентивных мерах, а не о подтверждённых взломах. Последствия затронули и инфраструктуру Википедии. Фонд Wikimedia приостановил работу вспомогательных сервисов, включая Toolforge и Cloud VPS, которыми пользуются разработчики. Также временно отключили Phabricator и некоторые инструменты разработки. Основные проекты Wikimedia старались сохранить доступными, однако возвращение вспомогательных систем может затянуться из-за необходимости обновить приложения добровольных разработчиков. Ограничения коснулись и развлекательных площадок. На 4chan временно перестали работать публикация сообщений, авторизация и другие динамические функции, хотя просмотр разделов оставался доступным. Посетителям показывали предупреждение о срочном обновлении PHP. DeviantArt также перевёл сайт в режим технического обслуживания. При этом публичного подтверждения, что все наблюдавшиеся сбои непосредственно вызваны уязвимостями PHP, нет. Причиной чрезвычайных мер стали две уязвимости, получившие идентификаторы CVE-2026-109618 и CVE-2026-109619. Обе оценили в 9,2 балла из 10 по шкале CVSS 4.0, а исследователи объединили их под названием PHP2Shell. Успешная атака позволяет удалённо выполнять произвольные команды с правами серверного процесса, читать конфиденциальную информацию и потенциально развивать проникновение в инфраструктуру. Масштаб угрозы объясняется распространённостью PHP. Язык обслуживает примерно три четверти сайтов, для которых удаётся определить серверную технологию. На PHP работают WordPress, Drupal, Joomla, Magento и множество других систем управления содержимым. Причём уязвимости находятся не в отдельных приложениях или плагинах, а непосредственно в программном движке PHP. Поэтому даже сайт с правильно написанным кодом может оказаться уязвимым. Первая проблема, CVE-2026-109618, связана с неправильной обработкой нехватки оперативной памяти. Специально сформированный HTTP-запрос способен вызвать ошибку в момент, когда внутренние структуры PHP ещё не готовы к безопасному завершению работы. Программа затем обращается к некорректным данным и может передать управление злоумышленнику. Для атаки не обязательно находить ошибку в самом сайте. Вторая уязвимость, CVE-2026-109619, возникает из-за повторного обращения к уже освобождённой памяти. После завершения одного запроса PHP при определённых обстоятельствах сохраняет ссылки на устаревшие данные, а при обработке следующего может воспользоваться ими снова. Исследователи показали, что подобные ошибки позволяют не только выполнять команды, но и извлекать из памяти сервера пароли, токены доступа и другие чувствительные сведения. Наиболее опасным разработчики PHP считают сценарий с модулем mod_php для веб-сервера Apache. Исследователи продемонстрировали рабочий эксплойт, который запускает посторонний код ещё до выполнения самого PHP-приложения. Под угрозой находятся также конфигурации PHP-FPM, php-cgi, FrankenPHP и LiteSpeed, хотя практическая применимость отдельных способов эксплуатации зависит от конфигурации сервера. Специалисты Wiz Research воспроизвели атаки на тестовых установках WordPress, Drupal и Joomla. Им удалось добиться удалённого выполнения кода без предварительной авторизации, а также продемонстрировать отдельный сценарий чтения памяти серверного процесса. По оценке исследователей, некоторые уязвимые участки кода существовали больше десяти лет, но построение надёжного способа эксплуатации требовало сложной последовательности действий. Исправления вышли 21 октября 2026 года в версиях PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Уязвимыми признаны более ранние выпуски, начиная с PHP 5.4. Ветки PHP 8.1 и старше больше не получают обновлений непосредственно от проекта PHP. Однако отдельные поставщики Linux продолжают поддерживать устаревшие версии и выпускают собственные исправленные пакеты. Например, разработчики Ubuntu подготовили обновления в рамках действующих программ поддержки. До установки исправлений администраторы могут ограничить доступ к уязвимым серверам, отключить ненужную обработку загрузок и усилить фильтрацию HTTP-запросов. Разработчики PHP также опубликовали дополнительные параметры конфигурации, снижающие риск отдельных сценариев эксплуатации. Однако полностью закрыть обе уязвимости настройками невозможно. Обновление серверной среды остаётся единственным полноценным способом устранить проблему. Cloudflare предупредила о появлении первых попыток атак и начала корректировать правила защиты веб-приложений. Однако наблюдение подозрительных запросов ещё не доказывает успешный взлом. Подтверждений массовой компрометации сайтов пока нет. Владельцам ресурсов на WordPress и других PHP-платформах необходимо проверять именно версию PHP на сервере, поскольку обычное обновление CMS или плагинов не устраняет ошибки в интерпретаторе. Первоначально согласованное раскрытие уязвимостей планировали на 22 октября, но 20 октября информация о проблемах преждевременно появилась в открытом доступе. Команда PHP перенесла выпуск исправлений на 21 октября, назначив релиз на 14:00 UTC, или 17:00 по московскому времени. Фактически обновления стали доступны немного раньше запланированного срока, после чего операторы серверов начали устанавливать патчи и постепенно возвращать отключённые сервисы. Отдельного внимания заслуживает роль искусственного интеллекта. Wiz Research установила первые уязвимости ещё 19 августа 2026 года, используя инструменты Wiz Atlas и модели Gemini 4 Argon и GPT-5.6 Sol. Уже в следующие дни исследователи добились выполнения кода на Drupal и WordPress, а 24 августа передали сведения разработчикам PHP. К поиску проблем и подготовке исправлений также подключились специалисты Calif, OpenAI и других компаний. Главная опасность PHP2Shell заключается в том, что ошибки затронули базовый компонент огромного количества сайтов, а не конкретную CMS. Сложность эксплуатации раньше ограничивала практическую угрозу, но современные инструменты анализа кода помогают быстрее находить такие дефекты и строить рабочие атаки. При этом переписывать приложения на другом языке не требуется. Для устранения обнаруженных уязвимостей достаточно установить исправленную версию PHP или соответствующее обновление поставщика. https://www.securitylab.ru/news/579060.php
2026-10-24 09:00:59
Сохранен
42
Майнинг на видеокартах вновь стал прибыльным занятием - это может усугубить дефицит GPU — Похоже, что обычные потребительские видеокарты вновь начали приносить неплохую прибыль при майнинге криптовалют. Об этом свидетельствуют данные популярного сервиса Whattomine. Он показывает, что в настоящее время существует сразу две доходные «монеты». Первой из них является Pearl. Она позиционируется как блокчейн первого уровня на базе механизма Proof-of-Useful-Work, который заменяет бессмысленное хеширование на полезные вычисления для искусственного интеллекта. И добыча этой криптовалют приносит довольно неплохой доход. К примеру, GeForce RTX 5090 дает около 11 долларов в сутки при цене электричества в $0,1 за 1 кВт*ч. Однако ее текущая высокая цена делает данную карту непривлекательным решением для майнинга, так как она будет окупаться около 2 лет. Куда интереснее выглядят показатели менее производительных карт NVIDIA текущего поколения. Так, RTX 5080 приносит порядка 6 долларов в сутки и при своей текущей цене она окупится примерно за 312 дней. А GeForce RTX 5070 Ti дает около 5 долларов в сутки. Ее срок окупаемости составляет порядка 250 дней (при условии сохранения текущей доходности). Похожее время окупаемости имеет GeForce RTX 5070, приносящая 3,3 доллара в день. Однако наиболее интересные показатели демонстрирует GeForce RTX 5060 Ti 8 ГБ. Она приносит 2,7 доллара в сутки. При текущей цене в районе 500 долларов она окупится примерно за 185 дней. Помимо этого существует и альтернативная криптовалюта под названием Quantus. Однако она примерно в 2 раза уступает Pearl по доходности. Стоит отметить, что стоимость Pearl активно росла с начала осени текущего года. И дальнейший рост котировок данной цифровой монеты может оказать негативное влияние на доступность потребительских GPU. https://club.dns-shop.ru/digest/186635-maining-na-videokartah-vnov-stal-pribyilnyim-zanyatiem-eto-moje/
2026-10-20 02:46:39
Сохранен
42
2026-10-18 10:33:43
Сохранен
42
2026-10-19 09:42:16
Сохранен
42
ФБР закрыло более 40 северокорейских ферм ноутбуков в Техасе и изъяло 200 девайсов — ФБР при поддержке специалистов по кибербезопасности из CrowdStrike провело одну из крупнейших операций против северокорейских "ферм ноутбуков" на территории США. Как сообщает The New York Times, только в Техасе ликвидировали более 40 таких точек и изъяли больше 200 девайсов. CrowdStrike помогала выявить эти сети и нарушить их работу. Арестов пока не было. Власти решили остановить фермы как можно быстрее и не стали ждать, пока прокуратура подготовит обвинения против причастных. Участников схемы при этом предупредили, что продолжение работы с удалённым мошенничеством может обернуться уголовным преследованием. Схема устроена так – северокорейские IT-специалисты под чужими или вымышленными личностями устраиваются на удалённую работу в американские компании, а работодатель отправляет рабочий ноутбук на адрес в США. Там девайс принимает посредник – он держит ноутбук включённым и подключённым к сети, а настоящий "сотрудник" управляет им удалённо, так что для систем безопасности всё выглядит так, будто работник находится в Штатах. Через такие схемы КНДР зарабатывает в обход экономических санкций. По имеющимся оценкам, доход Пхеньяна составляет около 500 млн долларов в год. Жертвами становятся как небольшие стартапы, так и корпорации из списка Fortune 500. Разоблачить нарушителя иногда помогают технические мелочи. IT-отдел Amazon вычислил одного северокорейского специалиста после того, как заметил задержку ввода с клавиатуры в 110 мс. Для человека, который якобы работает внутри США, такая задержка оказалась слишком большой и выдала его реальное местоположение. Власти США наращивают давление на схему с прошлого года: в 2025 году были закрыты 29 ферм ноутбуков в 16 штатах, через которые северокорейцы получили работу в более чем сотне американских компаний в ноябре 2025 года четырёх граждан США и гражданина Украины осудили за помощь в подобных аферах, от которых пострадали более 240 компаний недавно Министерство юстиции раскрыло обвинения против двух американцев и 10 граждан КНДР, базирующихся в Китае По данным прокуроров, последняя группа за шесть лет, начиная с 2019 года, выманила более 3 млн долларов у 70 компаний. Личности ещё двух фигурантов дела пока остаются засекреченными. Несмотря на количество уже закрытых сетей, Адам Мейерс, отвечающий в CrowdStrike за противодействие киберпротивникам, считает, что схема "становится всё более распространённой и сложной". По его словам, оценить реальный масштаб проблемы трудно. В прошлом месяце CrowdStrike выявляла в среднем по два новых случая в день, но и это, скорее всего, лишь верхушка айсберга. Вся операция держится на посредниках, которые живут в США и принимают у себя рабочие ноутбуки. Поначалу такая подработка выглядит как лёгкие деньги, однако со временем требования к участникам растут. Источник: https://shazoo.ru/2026/10/15/192492/fbr-zakrylo-bolee-40-severokoreiskix-ferm-noutbukov-v-texase-i-izieialo-200-devaisov
2026-10-16 14:11:53
Сохранен
42
Прием заявлений на госуслуги через почту и МФЦ станет платным — Правительство подготовило проект постановления о плате за прием и доставку заявлений на госуслуги, а также за вручение готовых документов. Стоимость услуг по приему и доставке заявлений на госуслуги, а также по доставке готовых документов через отделения «Почты России» и МФЦ не превысит 5 тыс. рублей. Это следует из проекта постановления правительства, размещенного на портале проектов нормативных правовых актов. «Плата взимается за прием и доставку заявлений на получение государственных и муниципальных услуг, а также за доставку и вручение готовых документов заявителям. Стоимость одной услуги не должна превышать 5 тыс. рублей», — говорится в пояснительной записке к проекту. Средства, вырученные от оказания этих услуг, разрешат направлять на оплату труда сотрудников «Почты России» и МФЦ, закупку необходимых товаров и услуг, а также другие расходы, связанные с их деятельностью. Предполагается, что постановление вступит в силу с 1 марта 2027 года. Данная информация носит исключительно информационный (ознакомительный) характер и не является индивидуальной инвестиционной рекомендацией https://finance.mail.ru/article/priem-zayavlenij-na-gosuslugi-cherez-pochtu-i-mfc-stanet-platnym-69231197/?md=1
2026-10-07 18:46:11
Сохранен
42
2026-10-06 12:34:07
Сохранен
41
2026-10-04 19:49:25