Bump
Bump
Bump
Bump
Bump
Bump
Mac:
Что?
К чему ты это вообще?
Bump
хуй ты угадал, устройства подключаются автоматически
Что то подсказывает, что пекарня сычева будет искать точку не по названию
Мой ноутбук и все ноутбуки, а также смартфоне, которые я видел, по умолчанию подключаются к роутеру, если им известен пароль, автоматически.
SSID он же название точки, именно по нему идентифицируются роутеры. Я это проверял на личном опыте. Сначала подключался к роутеру в соседней комнате, затем создавал точку со смартфона и сигнал с ней, конечно же был сильней. И мой ноутбук таки принимал мобильную точку за роутер, но это если пароль одинаковый. Если пароль не подходит, то оно просто не подключается, хотя пытается это сделать, но не проходит авторизацию.

Bump

Bump
Bump
ну вот и нахуя? У тебя есть роутер, раздающий вайфай лучше чем Ерохинский, зачем сидеть через его вайфай?

Bump
А если мой роутер раздаёт WIFI, но не раздаёт интернеты?
Не надо отстёгивать денех провайдеру.
то Ерохинское устройство хуй к нему подключится т.к. сети с пометкой "нестабильное соединение" либо "нет подключения к интернетам" по приоритету идут ниже нормальных

Ты не можешь проверить есть интернет или его нет пока не подключишься. А если ты подключился, то ты уже отдал свой пароль Сычеву.
хуйню несёшь, ёбаный

Ну давай, попробуй проверить есть на роутере интернет подключение или его нет, не подключаясь к нему.
Как ты вытянешь из роутера введённые пароли?
А вот ХУЙ
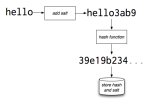
Ты хоть знаешь, что такое хеш-функция?
Преобразование по определённому алгоритму входного массива данных произвольной длины в выходную битовую строку фиксированной длины. Вобщем почти однозначное представление исходной строки в виде НЁХ, которую обратно не преобразовать. В WiFi пароль хэшируется OVER9000 раз и только потом передается
На практике не знаю. Но в теории он же сверяет пароли с его реальным паролем? Значит, он может их и записывать.
нихуя
дцп-оп, подключи себе ненадолго интернеты и юзай Kali, даун ебливый
Роутер ведь всё равно может сверить исходный пароль с собственным, верно? Значит он может этот пароль и записать. А раз он может его записать, значит он может его шифровать. А раз он может его шифровать, то и расшифровать, зная весь этот алгоритм не проблема.
Кароч тебе, ОП, потребуется дохуя ресурсов для WPA/WPA2. Для WEP много меньше, но и таких точек днем с огне не найти
Бактрак был лучше.
На что потребуются ресурсы?
Он получает хеш, производит аналогичные преобразования у себя со своим паролем и сравнивает два хеша. РОУТЕР НЕ ЗНАЕТ ЧТО ЕМУ ПРИСЛАЛИ
На обратное преобразование хеша путем перебора (по словарю или полного)
Что ему мешает взять этот самый хэш и зная преобразования, которые он производит, перевести полученный хэш в исходный пароль?
двачую
Зачем его перебирать, если можно выполнить те же действия, что и при шифровании, только лишь в обратном порядке? Или есть какой-то ёба-ключ, что ему не известен? В таком случае он не может и реальный свой пароль шифрануть для сравнения.
всего лишь пк должен эмулировать роутер и собирать пароли, жаль что опу эта гениальная идея не пришла лет 10 назад, во времена платного трафика, но уже распространенного вай файл
ебать дебил, сходи к ерохе попроси пароль, вопрос 250 рублей за 100 мбит
мамкин хацкир
Потому что хэширование - необратимое шифрование.
Ты идиот
Выше писал, что хеш-функция построена так, что генерирует НЁХ, которую обратно не преобразовать
Представь шредер - по обрезкам ты можешь однозначно понять, что за документ это был, но только если ты его видел ранее
Пруф?
При аутентификации станции (клиент) пароль не передается. Вместо этого передается челенж. Клиент проверяет знает ли пароль точка доступа и наоборот.
ОП ДЕБИЛ
Если ты знаешь как шифровать, значит ты можешь и дешифровать же, не?
Это определение хэша.
Хэш нельзя обратить в идеальном случае.
В гугл, блядь пиздуй. Это основы, который любой пользователь знать должен.
так бы и уебал этим "I have brilliant idea"-хакерам
Поясни пожалуйста.
Нет.
Хэш - это не шифрование.

сажи дегенерату.
http://rghost.ru/6m5v69Hck
Вот тебе прога для взлома васяна, пароль знаешь
Вот тебе прога для взлома васяна, пароль знаешь
Я понял вас.
> алгаритм
Лол.
> Сычев создаёт точку с таким же SSID как у Ерохина.
Изи. Еще мак-адрес подменить можно.
> Сычев помещает точку в такое положение, что сигнал от неё будет идти лучше, чем от настоящей.
Или же просто усиливает сигнал.
> сообщение, в ответ на который роутер Сычева требует авторизацию...
Проиграл. Дело в том, что пакеты перехватывать можно и без фейковых точек. Бери да скачивай весь трафик ерохи себе на ПК, схороняя пакеты. Только вот в чем печаль- весь трафик шифруется хитровыебаными методами, а ключевая фраза чтобы расшифровать- пароль. Никто пароль в открытом виде не отправляет. Пароль вообще не отправляют если не wps, а только используют для шифровки-расшифровки сообщений. А если wps с пином, то такая сеть за 10с хакается ривером.
Раз такой тред, то спрошу.
Есть у меня древнее ведро с лохматым андроидом (2+ не помню точно) и есть куча запароленных точек доступа Wi-Fi.
Есть какие ни будь нубские программы, которые бы позволили мне двачевать с моего ведра подключившись к одной из них?
Есть у меня древнее ведро с лохматым андроидом (2+ не помню точно) и есть куча запароленных точек доступа Wi-Fi.
Есть какие ни будь нубские программы, которые бы позволили мне двачевать с моего ведра подключившись к одной из них?
Попробуй через Dumpper+ JumpStart взломать. Вероятность маленькая, но есть.
aircrack-ng
/thread
/thread
Ещё.
Прога должна работать на моем ведре. Рута нет и не будет, ибо жопорук.
Кароч как я понял хэш таки не обратить.
Например есть слово ВАСЯН
мы его хэшируем и, например, получаем ВСН
по ВСН никак некоторые промежуточные буквы не восстановить. Ок.
Например есть слово ВАСЯН
мы его хэшируем и, например, получаем ВСН
по ВСН никак некоторые промежуточные буквы не восстановить. Ок.
Ой дебииил. (facepalm)
Нахуяж тогда существуют радужные таблицы и куча датацентров просто так жгут электричество расшифровывая хэши, если можно просто ЗНАЯ ПРЕБОРАЗОВАНИЯ ПРИВЕСТИ ХЭШ В ИСХОДНЫЙ ПАРОЛЬ, ахуеть и не встать, этот гуманитарий - элитный хакир.
Бля, таких унтерменшей надо убивать до рождения. Тыф даже викепедию не осили прочитать?
Делаешь из своего ведра усилитель сигнала и ловишь рукопожатия.
А реально ли аналогичным способом выкачать трафик не с WIFI, а с 4G?
Только 3G.
Конечно, ведь это почти одно и то же
Нет, не так. Хэширование это не Васян→ВСН, а ВАСЯН→ПОШЕЛ НАХУЙ, ДОЛБОЕБ
В принципе так, но не совсем.
Обычно хэш просто пытаются подобрать, то есть берут специальные таблицы с хэшами и по ним.
Тебе не надо знать пароль, тебе надо найти такой же хэш, то есть если в твоем случае хэш от ВАСЯНЧИК будет тоже ВСН, то и ВАСЯНЧИК подойдет, как пароль.
Сажи залётному вэкашному дауну

Терминали же через 3G в интернет выходят? Можно поймать пароль чей-нибудь? Или подменить некоторые ресурсы в нём?
Этот способ придуман и реализован уже давно. Могу рассказать как и какими толзами это сделать. На счет размещения ты хуйню сказал. Хацкер шлет роутеру и компьютеру-жертве деаус пакеты. Эти пакеты нужны, чтобы хуйнуть связь между ними. Потом представляешься роутером и через себя пускаешь весь траффик или просто пиздишь пароль. На практике, обычно, все немного сложнее, но алгоритм схожий.
Ваша идея - хуйня ибо роутер определяется по MAC а не по ESSID. Юзайте Wifite.
Нету. Единственный вариант- поставить рут, накатить линукс через chroot, накатить на него aircrack-пакет, поебаться с драйверами написать самому драйвер с поддержкой режима монитора, а дальше хакать. И да, реально взломать только wep шифрование. Wpa2(по дефолту в роутерах) хакнуть можно разве что подбором паролей чтобы пакет расшифровать. Если простой пароль- изи. Если сложный- в словарях не будет, никак. А полный перебор только на суперкомпьютерах возможен. Есть еще reaver, но по дефолту wps выключен, так что шанс 1 на 100000 что повезет.
>В сентябре того же года они представили метод конструирования коллизий для усечённых вариантов SHA-2 (21 итерация)
p.s. хацкер кун в треде. проводил подобное от нехуй делать.
А вот хуй знает, честно. Лично я мобильную связь не трогал, так как нинужна. Тут уже придется найти собрать самому девайс- приемник сигнала 4г с поддержкой режима монитора. Хуй знает, есть ли такие.
Да и толку с трафика то? Без пароля это просто тарабарщина.
Снифферы,кейлогрреы,доступ к локале а также возможность скоммунистить всё что душе угодно.Ну ещё можно пофанится инжектом js и когда он будет няшить еотову можно гей порно включить.
Не верно. А вообще, MAC тоже подменить не проблема.
Имею кучу впс-роутеров по соседству, но взялись только 2, остальные либо лок выдают через n неверных переборов, либо EAP-failами сыпят. Походу производители заделывают потихоньку эту дырку.
>или просто пиздишь пароль
Вот тут уже совсем не проще, потому что если у тебя цель как у опа узнать пароль от точки доступа ерохина, то просто так ты его не спиздишь, если это не wps, в противном случае ты сосешь хуй и несколько лет расшифровываешь хэш.
Лучше начни с попытки взломать брутфорсом.
Только хэшей многие охулиарды в каждой системе и вроде как не придумали еще два пароля с одинаковыми хэшами
коллизии так то все равно есть, но шанс наткнуться на нее все равно мизерный.
>усеченных
Его не взломали, взломали упрощенную его версию.
Аноны, а что если иначе? Не пиздить пароль из хэша, а отослать хэш прямо в роутер Ерохина, но уже со своего пеки?
>Если простой пароль- изи. Если сложный- в словарях не будет, никак. А полный перебор только на суперкомпьютерах возможен.
Ты видел какие пароли РТК ставит на свои pon-роутеры, которые сами абоненту ставят. Там больше 60 символов!
Иди отсюда нахуй.
Отослал тебе в буфер обмена, проверяй.
А также при последующий подключениях передавать аналогичный хэш? Что помешает?
Во первых не несколько лет. У своих соседей я хеш взъебал за 2 часа. Нужно просто словарь годный сгенерить. Во вторых, я же написал, что на практике все немного сложнее. Но заставить отдать пароль в шестнадцатиричном виде можно.
Если у него ведроид то можно с помощью рута вытащить,но нужно будет припиздить телефон на 5-10 минут.
Хэш формируется не только из пароля, но и из данных компа ерохи, а двух компов с одинаковыми данными в сети быть не может, а если ты попробуешь сделать конфигурацию сетевого интерфейса как у ерохи, то ероха тебя найдет и даст пизды.
Магнитное поле.
Поэтому каждый раз на точке новый пароль.
Как найдёт? Он же тупой?
Я ток dasha2008 и 4815162342 взломать смог, поделись гайдом/словарем.
В двоичном еще проще заставить.

Пиздец ты ебанутый, блядь.
>dasha2008
Она же ребенок! Педофил!
Тупой только оп, судя по вопросам.
А ероха легко догадается в какой квартире находится нищеброд оп который не может 300р в месяц за инет платить.
Оп-чик, успокойся. Если бы все было так просто, то с вайфаями беспредел был бы.
Только если у соседа простой пароль, его можно попробовать подобрать с помощью прог.
В буфере только:
>В сентябре того же года они представили метод конструирования коллизий для усечённых вариантов SHA-2 (21 итерация)
Как мне известно,у каждого роутера свой алгоритм шифрования,так что шансы нахождения того самого и неповторимого очень мало.Помимо этого там может быть соль,так что без радуги нихуя не поделать.
Что за прог? Где скачать?
Да похуй, этот ероха слаб и я его отпизжу на изачах.

Какой дибил будет соль в роутере хранить?
Так я же не подобрать предлагаю.
> Но заставить отдать пароль в шестнадцатиричном виде можно
Ох лол. Не устаю проигрывать. Давай, расскажи мне, как.
tcpdump wlan0
А потом остается самое сложное хакерство - перевести из 16ричной в текст
Так не нужно его и декриптовать пытаться, а просто то, что получил от ерохи послать на роутер ерохи, но уже со своей пеки.
MTIM-kid ITT?
Тот, у которого нет холодильника и роутер не нагревается, а охлаждается.
у меня за несколько лет 20+к нафармилось, плюс тру анонимность, если что минты придут к соседу а не ко мне
Соль в хеш добавляют,обмудок.
а в хэше временная метка захэширована, ип не сработает ничего.
hashkat, гугл
Лок- это да, есть такое. Обычно 10 попыток- час блокировки.
А вообще, есть несколько видов wps. Нам подойдет только wps по пину. А, например, wps-pbs (активен только пока юзер держит кнопку на роутере), будет отвергать все пароли и даже полный перебор закончится ничем. Так как юзер кнопку не держал.
Не взлетит, пароль в явном виде не передается. Курите три статьи с хабра.
http://habrahabr.ru/post/225483/
Послать ровно через сутки же, чтоб время совпало.
и дата? Или год подождем?
>hashkat
hashcat*
Стандартные пароли- та еще печаль. Хотя, если узнал модель роутера (не поменяли название точки), то можно найти базу стандартных для этой модели и взьебать перебором на изи.
Хочешь сказать, что если у меня на пекарне установлено время отличное от времени роутера, то пекарня к нему не подключится?
Можно часы на роутере перевести.
А миксы туда не добавляют?
Читай блядь!
Берется пароль, складывается с mac адресом, генерируется хэш.
Отсылается на роутер. Роутер видит mac адрес компа, знает пароль который у него забит в настройках, генерирует хэш и если он подошел пропускает.
Но в сети не может быть нескольких устройств с одинаковым mac адресом, поэтому либо тебя шлют нахуй, либо ероху вышибают из за конфликта сети, а это в любом случае пизда опу.
Это упрощенный алгоритм, на самом деле там все немного сложнее.
Ну так за один пост всего и не расскажешь. Я обычно прогоняю сначала по словарю, который около полугода назад спиздили с дропбокса.
(http://slandail.net/wp-content/uploads/2015/06/dropbox_85100_nsfw.txt.txt)
Также можно самому с помощью john the ripper нагенерить. Я правда им не очень часто пользуюсь. Если нужен словарь, то либо прогаю сам генератор, либо ищу в интерете..
А вообще это целая наука. Есть статистика встечаемости разных длин, комбинаций букв и т.д.
Соль в хлеб добавляют,обмудок.
> отослать хэш прямо в роутер Ерохина
Ну отослал, и? В роутер пришло на 1 пакет больше.
Ерохин, а дай роутер, хочу часы перевести. Только пароль скажи, чтоб я подключился
Гугли криптографию,ебанутый.
Если роутер имеет доступ к данным компа ерохи, то и я смогу его получить, а значит и сопоставить.
На своём перевести, идиот!
Поспи,тебе нужно отойти.
Пользуюсь wireshark.
Но вот вопрос- поймал ты wpa2 пакеты, поймал даже хендшейков десяток, а что дальше? Перебор же.
Так роутер же меня авторизует тогда, нет? Отдаст мне какой-нибудь ключ для авторизации.
А обмудки куда добавляют?
конечно нет, ты что не знал?
Ты отправляешь запрос роутеру "хочу подключиться", он тебе - "ок, вот время мое, вот моя соль, пришли мне хэш" - ты ему ок, вот хэш пароля, времени, соль
Унесите гуманитария. Он необучаем.
Короче, узнать пароль можно либо если тот через wps шлется, либо брутом, и то если он простой и не стоит защит от количества подборов. А теперь закрой тред и иди нахуй.
> в сети не может быть нескольких устройств с одинаковым mac адресом
Вообще, может. И мак можно поменять 1 командой. Никаких конфликтов.
Только толку 0, даже если с таким же маком сидеть.
FUUUUUUU
В мудя
Макобляди соснули, очевидно же.
Почему это?
И тут ты такой идешь читать лекции по топологии сетей.
Но ведь это не я написал.

Ахахахахах.
Да похуй где именно матчасть читать, но хоть не будут такую пургу гнать сто постов.
как же вы заебали задроты со своими тредами....
>матчасть
Дмитрий Юричь, какими судьбами? Как там черенок?
Иди нахуй, быдло. Тред уже закрыт всё равно. Обсуждение закончено. Всем, кому он был нужен уже получили то, что хотели от треда.
Норм черенок сидит. Выправка прямее стала.
Это какие-то кодовые фразы? Вы из тайного общества?
>На обратное преобразование хеша путем перебора
doublefacepalm.jpg
Ты в курсе, сколько правильных результатов выдаст обратное преобразование? Как выбирать будешь?
>сколько правильных результатов выдаст
Одного правильного достаточно.
Только 1,5G, потом позвоночник сломается.
BSSID
S
S
I
D
S
S
I
D
>подойдет, как пароль
Да. Только в этот конкретный раз.
ИТТ вайфаехолопы насосались смачных холеных хуйцов проводогоспод.
Поздравляю, ты соснул у криптографии
Сука, ОП, ты долбоёб.
Во-первых, пароль от клиента передается в шифрованном уже виде, и ты получишь тот же пакет, что можешь получить, сниффая сеть, и ловя авторизационный пакет соседа-ерохина, потом побрутив пакет можешь достать его пароль. Для этого, блять, свой роутер не нужно использовать для имитации его роутера, долбоёб.
Алсо, ты соседу-ерохину скорее всего вообще не сможешь сделать сигнал лучше, чем от его роутера, ибо стены, и прочая поебень.
В общем, ОП - дебил за щеку ему кинул, кому интересно ХАКИРАМИ быть, - гуглите как ловить и брутить авторизационные пакеты.
/thread
Роутер посылает тебе 16-битное слово. Каждый раз разное. Ты складываешь его с маком и хешируешь своим паролем. Получаешь 16-битный хеш (каждый раз разный), который отсылаешь роутеру. В ответ получаешь временный ключ сессии.
Т.е. на запрос ты должен дать правильный ответ. Перехваченный старый ответ не подойдёт.
*
Это мужик, ему 28 лет, его полный ник "Das Hacker Seit 2008"
>Роутер посылает тебе 16-битное слово
Это всего 8 байт=8символов
8символьный пароль брутится за час.
На чем это он у тебя брутится за час? Хэшкэт на средневидяхе выдавал примерное время в десять лет для восьмисимвольного пароля из цифр, букв двух регистров и всяких присутствующих на клаве символов.
*
Проще попросить у Ерохина компьютер на минуту, отослать сообщение мамане в одноклассниах. Берешь и заходишь в свойства сети и ставишь галочку на "Показать символы" и уоля.
Пароль 11111111, числа сложились и хеш улетел. Ты его поймал, и видишь число восемь. По числу восемь попробуй восстановить пароль. 1111111? А может 4400000 или 22220000 или 402020000?
Копируешь и отсылаешь мамане.
мд5?
SHA-1. Прогоняется 4096 раз.
Если на роутере ероха не приделал "идеальное" хеширование то вариантов расшифровки хеша будет пиздильярд, я бы сказал что при wpa2 расшифровать его может либо суперкомп либо ботнет. Но дешевле закупить интернетов


Привет, Анон, не так давно я придумал просто гениальный способ взлома WIFI. Сам я не очень хорошо разбираюсь во всём, что касается интернет-соединений, поэтому есть лишь мой алгаритм который скорее всего или является велосипедом или же просто напросто не работает. Но именно поэтому я и создаю этот тред. Я хочу, чтобы ты, анончить оченил мой способ и указал на его ошибки или на некоторые аспекты его реализации.
Есть Ерохих, который подключается к своему WIFI роутеру и знает пароль от него. Подключается он к нему автоматически. Есть Сычев, имеющий некоторую WIFI точку.
Сычев создаёт точку с таким же SSID как у Ерохина.
Сычев помещает точку в такое положение, что сигнал от неё будет идти лучше, чем от настоящей.
Компутер Ерохина путает настоящий роутер и роутер Сычева, пытается отослать через него сообщение, в ответ на который роутер Сычева требует авторизацию.
Компутер Ерохини отсылает запомненый пароль от роутера Ерохина на роутер Сычева.
Сычев подключается к своему роутеру и получает пароль от роутера Ерохина.
Дискасс.