
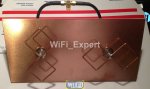
Еще глаз пал на такую, очень недорого и целых 17дб Antex AX-2417Y
Купил давно Awus 036 H, антену взял как раз AX-2417 Y, очень удобно принимает с определенного направелния, но если полчаса под ней просидеть идет кровь из носа или начинает болеть голова. Хотя вероятно только со мной так..ж.
ЩИТО
Купи тупулинк за косарик и не выёбывайся придурок.
Да ничего, покупай и к башке поближе ставь.
По-моему это ты выебываешься
Даже таджики на стройке знают что ава это параша говна, в ней нет нихуя кроме пары проплаченных обзоров, бери тупулинк или убикути- если бабос есть.
с километра он не примет, полный пиздеж
примет, нужна только антенна хорошая
у меня на шкафу валяется твой AX 2417 Y и нихуя он с километра не принимает, даже при установке iwconfig на максимальные обороты
>все что ловил дома уже взломал
Каким образом?
Альфу бери, по приему как и любая другая карточка с такой же антенной, ее фишка в силе сигнала на передачу.
По второму пункту - пойдет любая направленная антенна.
По второму пункту - пойдет любая направленная антенна.
Уже интересно, но хотелось бы пруфов, или разоблачающих тестов. Видел только один видос на ютубе где какой-то мужик говорит что китайские альфы не хуже, просто перебирая на экране адаптеры и не предоставляя графиков.
Да и думаю альфа вполне себе мощная штука, ибо идет в комплекте со всякими хак-китами в СШП
Оп, ломаешь брутом?

ОП, как ломал? Неужели по словарю брутил хендшейки? Где брал словарь?
Нет, экстрасенсорикой
У друга китайский, у меня тайваньский, принимают одинаково.
WPA 2 кроме как брутом никак не ушатать
Ебать, я реально скоро начну продавать школьникам свой кал в коробочках. 10 роликов на тыртуье и школота течёт, скажу что этот приманка паролей и каждый хакер её юзает

Как шутканул-то...
В половине случаев с помощью вот этого сервиса http://xsrc.ru/
Остальные с помощью уязвимости в WPS (а вот брутить его как то не приходилось, все ломались либо тем либо другим способом)
Ага, всю жизнь брутил
Ебать дауны ставят пароли себе. У меня пароль 12 знаков - буквы, цифры, символы. Лет 5 брутить будешь.
Напас Лавандос
А научите ломать ?
Лол, я ни одного ролика с рекомендациями по альфе не смотрел, репутация этого адаптера стала известна благодаря всяким вардрайверам и собственно рекомендациям анона. Ну и комменты к товарам тоже.
Можно конечно сказать что всё проплачено, но врываться с форсом можно только к хомякам и домохозяйкам, но никак не хакерам и пентестерам. У них мозгов хватит чтобы сделать разоблачающие ролики на тему обмана. А против альфы даже жалкой статьи на каком-нибудь хабре нету
Таже тема только еще маки всех устройств прописаны в рогаче и уставка чтоб кроме них хуй кто подключался
Вот это ты красавчик, наверное никак не обойти
Какой же ты дурак. Так умиляюсь когда вижу в вай-фай пароле что-то вида FK-39'#4VMd,pm>&#D типа "поставлю сложнейший пароль и всё, хакеры соснут, можно расслабиться))))"
А ведь увидеть его можно аж с двух путей, в каждый из которых можно проникнуть кучами способов.
macchanger wlan0
и пиши любой Mac, через Airodump-ng палишь вражеский Mac
>
Пароль генеренный а WPS включен
Решил в хакиры заделаться? А попу брить умеешь?
Ну-ну, мамкин хакир
Спаяй биквадратную антенну. Намного больший радиус охвата и намного ниже цена.

> WPS включен
В голос с этого школохокира.
И все это ради того что бы не платить 500 рублей за 5 мегабит?
Бля, так-то да. Хуй знает, тогда открытой точку оставлю и пусть все сидят с нее. Один хуй 100 мБит за копейки

Когда с твоего айпи кто-то нараздает ЦП и к тебе придут менты пожалеешь о своем выборе.
ОП, а нахуй тебе точки то ломанные?
ЧСВ растет.
ну охуеть...mitm'ом штоле занялся бы
оч норм вариант
делаешь на свистке открытую сеточку, а в инет роутишь через ломанную
>Придут менты
Но у тебя ничего не найдут.
В нормальных странах по городу куча халявных точек.
Их это не ебет. Да и нужен тебе геморрой с конфискацией пеки и прочим?
Периодически вот таких особо упоротых берем за жёппу и сразу в конверт. Было время в нулевых, студенты на тазиках "вардрайвили", там даже собр звали. Незнание закона не уводит, друзья.
мимо-К
>но никак не хакерам и пентестерам
Взломал вайфай - хакер.
И от интернета отключен, да?
Ксивой пруфани.
пиздеть не мешки ворочать
>Думает что у человека с таким оборудованием нет канала на 100мбит
Очень нужная вещь, если нужно что-то незаконное в сети сделать.
Ну охуеть теперь. Покупать адаптер чтобы ловить свой же вайфай уже незаконно? А если и буду ломать, как найдешь? Триангулировать будешь лалка? заказывать вообще на левого человека буду
Как хорошо кстати подобная самоделка будет ловить? Какой примерно КУ?

> с таким оборудованием
> Alfa Network AWUS036H от 1 650 руб.
Ну да, цена 100 мбит в мухосрансках в р-не 700р, вполне укладывается в эти деньги
Дурочок, "тот самый" AWUS работает только в B/G без N. Все остальные модели - говно.
Ну и что?
Без пруфов он пиздабол, вайфай ломается если шифрование WPA, которое нигде не стоит.
Все правильно, 036H как раз работает только с b/g. Не понимаю к чему ты это написал
Ой дурак
Ты отстал от жизни.
На ютюбе ищи видосики, там с пруфами есть
>Смотрите, у меня словарик, который будет несколько недель подбирать пароль и то хз взломает или нет.
Тащемта все за пару часов перебирается. Хотя чего я с тобой разговариваю, ты же зеленый.
как же заебали мудаки с wifite
Не знаешь, хуле лезешь в разговор? Иди рулеточку покрути, охуеть услышал где-то на двачах что wpa2 ломают перебором со словариком
Сборище школьников-какеров. Какнул вам за шиворот.
квадрипл хуйни не скажет
Продолжай держать нас в курсе
зек хаел
там есть блогер с Донбасса, который всякие хозяйские вещи обозревает, его ещё на дваче форсили
Можно поподробней?
Kreosan
>
скорость перебора так-то от многих факторов зависит
Там перебор не паролей идет.
он там как-то ебашил на 13км норм канал.
Может я майнер в прошлом, и у меня до сих пор мини-ферма осталась. Берем радужные таблицы и вперед
А коли фермы нет можно юзать Onlinehashcrack
Я правильно понимаю что в треде ОП рассказывает как он c легкостью забрутфорсил с десяток WPA2 точек?
Окропил мочой ротаны мамкиных какиров ITT, ломающих wpa2+.
Можно собрать словарь на сотни гигабайт и запустить брут на ферме или через онлайн сервисы, в чем проблема?
Никто себя тут какирами не называл, катись к черным пенисам
Ты перепутал с WEP.
WEP ломается перебором, если пакетов наловил много, поэтому нигде уже не ставят практически.
WPA 2 не ломается в принципе, в шапке зеленый.
Пока что оп увидел только 2 поста по теме треда, все остальное - обсуждение насколько хакер или не хакер тот или иной анон. Ну и поливание всех говном как всегда.
Тот случай когда захотел выебнуться "знаниями", но обосрался
WPA 2 ломается следующими видами атак:
Brute-Force attack
Combinator attack
Dictionary attack
Fingerprint attack
Hybrid attack
Mask attack
Permutation attack
Rule-based attack
Table-Lookup attack
Toggle-Case attack
WEP ломается через Aireplay + Aircrack через соль пакетов
Записывай лайфхак:
Если ты обосрался не паникуй, зайди в туалет, сними трусы, аккуратно заверни в черновики и выкинль в ведро, подмойся, а штаны надень на голое тело.
Хоть один пруфс из инета на взломанный wpa2 со ложным паролем. Без тупого перебора 1234.
Зиксели и кенетики ломать с телефона. Похуй какой там пароль и шифрование.
Двачую, у меня брат умер от этой хуйни
Ебать ты какир. А пруфы будут? А то наломал он, лол.
Короче говоря, бери Asus 036h с AX 2417 Y и развлекайся.

Раздаю 100мбитный вай-вай без пасворда. Роутер за окном в 5 литровой бутылке от дождя. Вечерами вдоль аллеи на лавках заседают школьники вафлесосы. 10-15 коннектов каждый день держу.
Если бы каждый петух сделал бы тоже самое - было бы охуенно.
Если бы каждый петух сделал бы тоже самое - было бы охуенно.
Словарь на место положи, дегенерат. Эти слова для тебя слишком сложные.
Со словарем он точки вскрывать собрался, ебан хуев.
Я со словарем навскрывал больше точек чем тебе лет ;D
>сли бы каждый петух сделал бы тоже самое - было бы охуенно
На гей.ру закинь тему, там петухов много, может и сделают.
>там петухов много
Не больше чем в этом итт треде.
на сгуху поедешь ты, а не они
А ну-ка, расписывай. А то пиздеть - не мешки ворочать.
Отбитые, блядь. Вас что, на ферме выращивают?
Пруфы будут, какир? Да и по смайлу вижу, что тебе лет в 2 раза меньше, чем мне.

Какие тебе пруфы? Названия точек и пароли к ним? Ну держи.
>
Я уже года 2 не занимаюсь Wi-Fi, ноутбука с которого я эти точки ушатал тоже давно нет. А судить по смайлам, даже не знаю. Глупость наверное.
>bratankupisebewifi
Охуенный пароль
каким адаптером и антенной пользуешься?
И что это за хуйня? Набор рандома мохнатого года.
Закругляйся, какир.
>Я уже года 2 не занимаюсь Wi-Fi, ноутбука с которого я эти точки ушатал тоже давно нет.
>да и зрение уже не то, да и вообще я в другую страну переехал
Славно жопу защищаешь, какир.
>Я уже года 2 не занимаюсь Wi-Fi, ноутбука с которого я эти точки ушатал тоже давно нет.
Ну кто бы сомневался.
Ты не хохол случайно? Телефон часто разряжается?
Мохнатого года? Выбирай любую точку открою тебе текущие соединения. Хотя ты же напишешь что фотошоп, так что какой смысл спорить что ни я не смогу доказать, не ты опровергнуть.
Такой ты обоссыш, даже прояснять тебе что-то лень.
Зрение отличное, просто Wardriving надоедает.
Как WPA ломаешь?
Не хохол, телефона нет.
Странно, а пиздишь как хохол.
Антенну на 20дб бери, бро.
Лолвлю хендшейк и отправляю на облачную ферму за 50р.
Ладно анон, ты меня доебал своими сомнениями. Хавай полную папку Дропбокса в пруфами.
https://www.dropbox.com/sh/va8oobq57yuj432/AAAQc7EBRXCZkYT5NypVOXSJa?dl=0
Может биквадрат спаять?
Благодарю за ответ. Будь добр, облако подскажи для этих дел?
У него усиление около 12-16дб в зависимости от:
Аккуратности спаяной антенны
Качество кабеля
И прочей гущи по типу прекрепления бикуадрата к спутниковой тарелке.
Xscr
xsrc, извиняюсь
Спасибо, добра тебе! Алсо я юзаю tl-wn7200nd
Будь добр, поделись, какими способами оплаты пользуешься. Битки, виртуальная платёжная киви-карта?
Школьник покурил тему на античате, слямзил все с сайтика, где вайфай точки отмечаются на карте с паролями, а теперь еще и выебывается. Нахуй так жить.
Хэндшейк ловишь интерцептером?
Киви
Aircrack-ом
Уймись уже, зеленый, я не буду тебе ничего доказыватьда и не никак не смогу доказать в рамках скриншотов
Я так понимаю, интерцептер не может этого?
А CommView подойдет для сниффинга?
Есть какая-нибудь прога, которая сама все уязвимости и атаки прогоняет, начиная от пикси даст заканчивая вепом? А то вручную нет времени делать всю эту хуйню.
>CommView
Пользовался им для взлома wep в 2008 и последующего сниффинга кук. Для взлома wpa2 бесполезен, можно использовать чисто как сниффер если знаешь пароль к сети
Intercepter нужен для последующих действий, после взлома пароля. Запустив его можно перехватывать куки пользователей этого роутера. Конкретно для взлома wifi он не предназначен.
Поясните, у WPA2 можно хэндшэйк сбрутить? Или только у WPA?
На ютьюбе есть видосы по взлому впа при помощи CommView

Можно конечно. Для этого и создан xsrc
Wishmaster
Да дейстительно, погуглил, похоже он улучшился с тех времен, но по сути там тупо берешь пачку пакетов в надежде что там есть хендшейк и делаешь тоже самое что и после aircrack. Но предпочитаю последний как более удобный и инфромативный, плюс там можно принудительно отключить клиентов чтобы те дали хендшейк.
wifite
В последней CommView тоже можно отключать клиентов. Сам не пробовал, вечером займусь.
>wifite
А там пикси даст-то есть?
Есть гайд как можно получить пароль от вайфая соседа? Выручи ,анон, с меня тонны нефти.

Если верить этому любителю скобочек, то да
Кучи гайдов в ютубе есть. Тут все слишком ленивые чтобы подробно расписывать гайд
Оп, а нафига? Денег ты много не украдешь. Заходить с чужого wifi для темных делишек - чем макдак+vpn плох? Или тебе просто любопытно?
Добра тебе, счастья, обнимаю
Но ведь у каждого школьника в телебоне симка с безлимитным интернетом. Нафига им твой мутный wifi, чай не нулевые на дворе? Я б к такой хуйне не имея впна подключаться не стал бы, timeo danaos et dona ferentes.
Хочется с дома это все делать
Какой зеленый, дружок? Тебе и ничего доказывать не надо, вардрайвер мамин.
Не ругайтесь посоны, комп появился только год назад, а на двощ попал только вчера)))
Подсел на какой то wifi без пароля и с названием модели роутера(типа dir300), лол.
Насколько вообще безопасно такое? Что можно применить против таких зайцев? Можно вводить пароли в соцсетях и прочее?
Подсел на какой то wifi без пароля и с названием модели роутера(типа dir300), лол.
Насколько вообще безопасно такое? Что можно применить против таких зайцев? Можно вводить пароли в соцсетях и прочее?
Не ссы, ты слишком параноик. Сиди через https и все
Ну будет смотреть на тебя через щель в вебке. И думать: он чё ебанутый?
А что тебя останавливает купить сервер занедорого и с него ходить через tor куда тебе надо. Если ты таки заинтересуешь товарищьмайора, думаю последняя миля в виде шифрованного соединения до сервера вне юрисдикции этой страны выглядит куда надежней, чем соседский wifi. Ну а если ты итак все это пользуешь, то не вижу особого смысла в звене из поломанного роутера.
Как ломал, ОП, запили гайд
мимонищеёб
Ссу в рот долбоебам которые платят за интернет. Два года сижу с вайфая соседа. Ломаю wpa2 с своего ведра специальной программой и сижу где хочу.
Гугли по ключивому слову aircrack, kismet, kali. Два вектора: wps, там где он не выключен и спам deauth пакетами, с целью собрать побольше iv и ломануть их брутфорсом в облаке занедороха.
мимо-не-оп
Ебасос чистить не приходили?
Кто и на каких основаниях?
ломал так
Подробности гугли, вкратце к каждой точке нужно попробовать несколько способов, которые идут по возрастанию сложности. Каждый гугли.
Первое что нужно сделать, попробовать войти через WPS-pin, на винду есть программа dummer, на андроид wps-connect. Одним нажатием дает тебе пароль от wifi точки, суть в уязвимости протокола wps который включен на многих роутерах с завода.
Второй способ брутить wps, например с пом. reawer. Попробуй еще wifite. Оба под linux.
Последний способ это aircrack. С пом. него ловишь handshake точки, потом загружаешь его на тот сервис, который в течение недели перебирает его на своих мощных фермах со всеми возможными словарями. Если поберет, платишь 50р и получаешь тхт на мыло с паролем.
Если и там не помогло (не подобрало за неделю, значит всё), есть еще четвертый способ который редко кто вспоминает - подобраться с локалки. С пом. router scan ищешь уязвимости в роутере соседа, который как правило использует того же провайдера что и 100% подключен к тому же свичу в подъезде что и ты, программа сама все делает, и выдает не только пароль от вайфай точки, но и пароль от веб-морды роутера
Ты не wpa2 ломаешь, а wps. Алсо если нагрузишь точку соседа, он позвонит провайдеру жаловаться на скорость, тот скажет чтобы сменили пароль, или то что у вас сосет сосед интернет и к тебе придут с ломиком
Нет. Пусть сначала найдут меня. Сломал точки всей своей многоэтажки сижу с каких захочу.
Из всех точек только 1 была wps остальные wpa2. Если не понимаешь о чем речь, лучше молчи школьник.
Тоже самое, правда моих 5 соседей по 20 мбит и одна точка вообще 5 мбит адсл с улицы ловит. Но этого хватает чтобы запостить на дваче цп и убежать шучу конечно
Подожди, ты ведь в курсе чем отличается wep, wpa, wpa2 и wps друг от друга?
Ну естественно
Хули ты такой тупой. Если впс включен на этом куске говна с антенами - это один, очень просто способ, и он не зависит от шифрования. Такое счастье бывает нечасто, поэтому в большенстве ситуаций имеем дело с впа2 и брутфорсом.
Ну тогда скажи как ты ломаешь андроидом? Если ты говоришь что ломаешь конкретно wpa2 андроидом, то могу предположить что ты ловишь хендшейк через него а потом где-то брутишь. Есть aircrack-ng для андроида, но она идет только у некоторых девайсов, а остальные программы - банальные wps-коннектеры которые заходят через wps пин по маку или пытаются брутить его.
>пароль от веб-морды роутера
admin admin
Не у всех
Не совсем так. Палить принцип работы не буду, но уязвимости в wpa2 есть. Программу писал сам. Можно просто подойти к рандомному подъезду сесть на лавку и подключиться к любому вифи этого дома в течении 5-7 минут.
Школьники атакуе вифи опасносте!
>Сломал точки всей своей многоэтажки
Ты либо пиздобол либо у тебя в многоэтажке одни бараны сидят. Давно все ставят пароли типа Ys7Ba6GAio1, а то и по mac пускают только свои устройства.
>Сломал точки всей своей многоэтажки
Ты либо пиздобол либо у тебя в многоэтажке одни бараны сидят. Давно все ставят пароли типа Ys7Ba6GAio1, а то и по mac пускают только свои устройства.
>подключиться к любому
нет ни к любому
wpa2 до сих пор используется миллионами организаций по всему миру и ещё будет использоваться неизвестно сколько
Сложность и длина пароля не имеет значения. Просто кто то может, а кто-то кукарекает на дваче и платит каждый месяц за интернет.
Ну хуйню-то не неси. Стандарт древний, как говно и используем повсеместно, если бы быол вариант без брута рано или поздно он стал бы достоянием общественности. В смысле я не верю, что только что на двач зашел повыебываться криптоаналитик, который выебал сисьему неведомым доселе способом.
А придётся поверить.
Ты типа сам нашел уязвимость или использовал инфу на каком-нибудь эксплоит-трекере для написания своего приложения?
>Сложность и длина пароля не имеет значения
а я тян
Но ведь имеют. При прямом бруте время зависит от длины. При боуте по радужным таблицам - успех от сложности.
Просто день мамкиных криптоаналитиков и хацкеров на дваче.
да он просто пиздит
ну тада лан))
Но ведь нет же. Даже, если это действительно возможно, то ломать соседские роутеры - это тупейшее применение. Увы, но вы хуй.
Удваиваю, такие сереьезные уязвимости надо продавать на всяких черных рынках по за тысячи баксов, а не сидеть со школьниками на дваче
Пиздит он как дышит, wpa2 взломал !) Максимум что он умеет, так это andro dumpperom сети с дырявым wps шатать
Сам.
Это и планирую. Поэтому и не палю.
При тех способах что описал ты имеет значение длина и сложность. А при моем нет. Но тебе этого не понять.
Пока я тестирую на соседях.

низнал что етот снифер на анд есть, но ты где нашол типа катор сидит в вк с хттп?
Гугли SSL Strip, эта фича в мобильной версии есть уже давно.
Явное пиздабольство. Если найдена уязвимость в протоколе, то в таком тесте нету смысла. Она ж, блядь, в протоколе, будет работать на любом устройстве, которое этот протокол использует. Фантазер.
воу, неплохо
А вы разные люди или один и тот же?
Сдается мне, у нас тут два человека, которые эпично зохакали весь вайфай. Не, я все понимаю, каникулы, времени много - можно полностью сконцетрироваться на хакерстве, домашка не отвлекат же.
древнейшая атака с подменой трафика, прост адаптированная для школоло
минусы что нужно быть в одной сети с жертвой
браузер заругается на сертификаты
инет будет дико тормозить(тем более через мобилку)
лучше заинжектить трояна
У сестры если только пароль к ВК спиздить
хватит пиздеть
Ебаный в рот, мои глаза, нахуй я это прочел. Сука, раньше в этой параше сидели школьники, но они хоть пытались писать без ошибок. Блядский абу.
Помимо двух блэкхатов, ебущих wifi в рот в теде было замечено джва адекватноанона. Вопрос к вам, друзья: не секрет, что wifi концептуально подвержет mitm, однако повсесестный ssl все портит, sslstrip не вариант в случае приложений. Отсюда вопрос: как эти полуебки умудряются проебывать свои вконтактики, почты и прочие пароли от айклауда, тупо фишинг?
В случае приложений авторизация происходит через токен, в снифанном трафике это выглядит как запрос к api. Например api.vk.com. Заимев токен возможно можно войти в аккаунт, если поковырять.
Не редиректит же, если чувак изначально по https зашел, то все пропало. А он же заставляет дальше работать по нешифрованному каналу, подменяя https ссылки и прочее.
Так а запрос-то по ssl отправляется, если приложениеписатели не идиоты. Не прочтешь ты токен не подменив серт, а на это уже заругается http-клиент и не станет ничего отправлять.
Если бы люди повально проёбывали вконтактики доверие к сервису упало бы до нуля.
Проёбывают по разному, но нифига не массово.
Чаще всего одинаковые пароли от ВК и другого говна.
Мне кажется странным, что почти неслышно хайпа по поводу былинных взломов мобилок, ввиду отсутствия этих самых былинных взломов. Мэлварь какая-то унылая, все те же пдф/док/флеш, что и 10 лет назад, хотя граждане активно перекатываются с пек на телефоны. В сочетании с тем фактом, что wifi поломан бай дизайн выглядит подозрительно, что с завидной регулярностью не появляются способы массового поимения простодушных граждан.
Можно подробнее за ласт. Какие возможности, что можно сделать? Как проникает программа? Программа под линуксом? Поясните за эту уязвимость.
Первое, что гуглится https://vk.com/stascorp на второй позиции http://softbaze.ru/skachat-besplatno-router-scan-v2-52/
Похоже, что оно использует wishmaster framewerk.
Можешь зарабатывать на вапклике, хуле
Граждан некуда иметь особо, они у нас и так выебаные.
Банковские акки все с двухфакторкой.
Смысл ломать мобилки, там ничего нет кроме отвратительных фоточек и такой же переписки.
Он хочет занидораха, нету у школьника с античата денег, понимаешь? На аренду сервача.
Как защититься от таких, как вы?
Мимо tp-link dd-wrt wpa2
Мимо tp-link dd-wrt wpa2
А пароли от двухфакторки куда, как не на телефон приходят, например? К тому же, наебизнес софт семемильными шагами вкатывается на мобилы, это может быть весьма интересно. Да и сам факт наличия кучи подконтрольного устройства - ботнеты же. Врочем, в последнем варианте и более уязвимых пк хватит.
Так школьник и товарищмайору неинтересен, а цп из из тора постить можно.
https://habrahabr.ru/post/170949/ например.
А еще можно до усрачки напугать непрошенного гостя, после подключения сообщив, что его данные уже направлены в цру.
1 Получить доступ к лог\пасс к инетбанку
2 Получить доступ к мобиле
3 Перехватить код двухфакторки, но заблокировать показ смс на телефоне
4 ???
5 Профит!
Ни разу не слышал о таком.

Вообще-то пикрелейтед, работает из под винды. Если не боишься, вот она http://rgho.st/8RMDjJFfG архивировал то чем пользовался
Объясните нуфаку: зачем ты сохранял .dhs, на акк же не зайти опять если ты не сидишь на вафле жертвы вместе с нейт
Очень вишней попахивает. Без исходников, конечно, найс.
Да никто не заставляет тебя качать, я вообще запускал на виртуалке, ты тоже можешь
Я не тот анон, просто ворчу.
А эта залупа реально работает? Т.е. оно сканит подсесть, понимает, что хост - роутер (по ос-фингерпритнту или что-то такое, как nmap). А потом что? Вэбморда же не должна наружу смотреть, так что брутить admin:admin не получится. Или нет? Или у него с собой какой-то эксплойт-пак и он пытается заовнить роутер, если модель уязвимая?
Лол
Замазаны ничего не значащие локальные IP, у всех точек стандартный логины и отличные пароли.
by Stas`M
Элсо, судя по trying to login 8% он таки брутит стандартные логинпароли. А что, реальне вебморда снаружи доступна? Во гон.
>Вэбморда же не должна наружу смотреть
Почему? Почти все роутеры смотрят наружу, а точнее в локалку провайдера. В интернете их защищает NAT провайдера.
А вот например тебе чей-то роутер смотрящий в интернет, можешь полазить в настройках http://ec2-54-202-251-7.us-west-2.compute.amazonaws.com:8085/index.asp вижу что на амазон авс, но все же
Он использует и брут админадмин и эксплойт-пак, так что даже пароли вида 7dgs9j&#(&^ не спасут, если роутер дырявый
Вот хуйня, я вроде в интернет не вчера попал, но такая глупость даже в голову не приходила. Нахуя они так делают? Это ж очевидное узкое место в безопасности.
Бля, да это ж пиздец какой-то, нахуй так жить.
пошел сканить соседей nmap-ом
Анон, а что если я не против если у меня вафлю спиздят и даже не против паролем поделиться.
Как при этом защититься от дефейса роутера?
Как оперативно узнавать что к моему роутеру кто-то подключается, не залезая в настройки роутера каждый раз?
Как при этом защититься от дефейса роутера?
Как оперативно узнавать что к моему роутеру кто-то подключается, не залезая в настройки роутера каждый раз?
Я и сам не знаю. Но если у тебя есть локалка, и ты сейчас просканишь свою подсеть, ты сильно охуеешь сколько роутеров у тебя в руках. Можно поднимать на некоторых из них VPN-сервер и лазить в интернете от их имени.
А возможно ли, пока кто-то качает некий безопасный exe файл по http, подменить этот файл на свой с трояном? Да и вообще любой файл.
Провайдер выебет.
Эта возможность есть в intercepter-ng. Например сначала ловишь куки из вк и пишешь на её странице "ТЕБЯ ВЗЛОМАЛИ, ЧИСТИ ВИРУСЫ". Жертва бежит качать Drweb CureIt или другой антивирус, и тут бац, вместо DRWEB.exe или KAV.exe ему качается ВИРУС.exe который ты подложил
За что?
Офкоз, если ты владеешь роутером, через который оно качается. Тащем-то, можно прям в него троян встроить, если подумоть.
к такой подключаться как шлюху без гондона ебать
В версии для форточек? Аналог для линупса есть?
За скан локалки, ибо нехуй.
При удачном стечении. Надо же, что бы поциент зашел на av-сайт по http, а он туда из гугла пойдет, скорее всего.
А откуда он узнает об эотм?
Бля, ну этож утилата из aircrack-а, как думаешь, есть он под линукс или нету?
Так это его сеть же. Да и палится скан портов.
Тоже несколько лет назад делал так.
Только вот под подъездом стали заседать толпы быдланчиков с пивасиком, слушать музычку из вкантактика по ночам, гыгыкать, ссать вокруг и мусорить.
Выключил нахуй - теперь тишина, порядок, на лавочке бабки сидят максимум.
Вывод бесплатный вайфай не нужен.
Кроме того лишний гемор, если кто-то повесит выходную тор ноду на твой вайфай, будет раздавать цопе или ддосить кого-то.
Придут с вопросами ко мне, а мне это не сдалось ни разу.
Есть для винды, с офф сайта качай
И? Есть роутер в подъезде, через который идет трафик, я почему-то уверен, что он на меня не донесет провайдеру. Провайдерский гейт я сканить, например, не стану. Трафик идет от меня к соседу, максимум соседский фаервол может закукарекать, мол какой-то пидр сканурет порты.
Так, анони, поясните на русском языке: если я знаю анона двачера который подключен к моей локалке, знаю его айпи если найду его еще у себя в .тхт, что я могу делать? Только достать логин/пароль с вайфая его ноута (он с него раздает) или что то еще?
Есть мнение, что производителям проще захардкодить, мол вэбсервер, слушай 0.0.0.0:80, чем выебываться. Наверняка в -wrt есть возможность перевесить куда нужно.
Писос ты соснуть можешь, в общем случае. Зависит от того, что за ос и какие сервисы у него пдняты и, как следствие, существуют ли к этому барахлу публичные renote-эксплойты, что маловероятно. Мы тут за роутеры трем, которые, как правило, слабее защищены, т.к. все, ключая вендоров, клали хуй на обновление их фирмвари.
remote
смопочин
В том то и дело что ты сканируешь порты роуетера, его файрволл будет молчать, так как он будет щупать только от роутера до компьютера, а не от локалки до компьютера
Если провайдер действительно спалит скан портов, то максимум что он сделает - уведомит тебя о том что ты нарушаешь правила договора и вообще мешаешь сети своими запросами. На деле всем похуй. В /s/ один анон экспериментировал с DNS-туннелированием, и ему позвонили из провайдера и сонным голосом спросили нахуя он ДДОСИТ провайдерский ДНС.

Ну максимум ты можешь посмотреть какие он сейчас сайты просматривает, путем просмотра текущих подключений в логах (пикрил.) и то там видны только ip адреса, их еще надо гуглить.
Сам ищу способы как щупать трафик клиентов роутера.
Асусы на 8080
Ну что, все просканили свою сеть?
Wireshark/iptables для быдла?
Я в сетях и маршрутизации не силен. Нужно пробивать на роутере и своем пека маршруты так, чтобы весь трафик шел через меня или как?
Тебе так сложно скачать первое/запустить второе, затем с мобилки подцепить вафлю и пойти по интернатикам, глядя одним глазом на окошко на пеке?
короче, нет необходимости гнать весь трафик через себя, большинство сетевых адаптеров умеют снифать пакеты
слеш, есичо, это замена для "или"
С учетом того что это роутер из локалки и я даже не ебу где он находится , вай фай применять не могу
Да зачем такие сложности, роутер же реально выводит что-то netstat-о подобное, можно скриптик написать, который будет reverse-lookup делать для всего списка, если так доменов хочется.
Охуенный тред - полтора ананаса, которые хоть чего-то шарят (или делают вид). Группа мамкиных кекеров, которые ломают wpa2 через дыру в протоколе, которую сами нашли и тестируют на соседях. И толпа "анончик, миленький, научи быть хакором. я канпуктер купил"
Хочешь чтобы тебя обоссали и послали нахуй более грамотный ответ на вопрос из оппоста - проследуй в тематику же. /б/ только для смишнявок и иных способов убить время.
Обладатель awus036nha в треде. Постоянно отваливается, раз в пять десять минут а то и чаще. Приходится отключать из USB вручную. Даже не знаю на что пенять, дрова с сайта производителя. Может питания ей не хватает? Хелп.
То что она часто отваливается известно, адаптер ALFA AWUS 036h не для сидения через неё, а для вардрайвинга, ну то есть взлома, а для сидения другие адаптеры используют.
Спасибо за ответ анон. Но я к примеру снифаю траф и он регулярно отваливается. Не успеваю даже хендшейк поймать, не говоря уже о нешифрованном трафике в публичных незапароленных сетях.
Ну если так часто отваливается, то может просто бракованный попался.
Это нехорошо что отваливается, какого хрена они так делают? Может проблема в кабеле? Юсб порт такая хрень что не любит длинных проводов и удлинителей.
Может. Последняя надежда это то что ему питания не хватает.
Ну уж не знаю почему, но тем не менее данный адаптер для конкретных вещей придуман, а не для просто сидения через него. В плане стабильности он хромает. Впрочем там от модели к модели тоже различается у ALFA.
Покупать надо сразу нормальный тайваньский, а не китайскую подделку под него.
Ba
Бамп
>а то и по mac пускают только свои устройства
Уже обоссался от страха.
Проводную акулу-то поймали

если по mac, бирош такой врубаиш комвиев далее смотриш маке чужие и ставиш себе чужой мак, и всо))00
Оп у меня антенна на 24dbi друг моряк подогнал. Сеток ловит нормально. WPA2 пытался крякать только с включённым WPS. Какого было моё удивление что они вообще сейчас не крякаются из 10 роутеров 9 просто блокируют после 5-10 попытки перебора пинакода. Что делать в таком случае, если ли вообще варианты смены Mac адреса карты после неудачной попытки. Сам юзаю GoyScript в составе WifiSlax 4-11-1
Будь осторожен с этой антеной, у меня один раз кровь из носа пошла после часа работы с ней (стояла не далеко)
Все потому, что 1ватт
Потому что ломать WPA2 будет только поехавший. Проще применить навыки социнжинерии
Расскажи как ломать либо как поднасрать/заглушить вифи роутер? Еду к отчиму, он аутист реально, мать доводит, инеты вырубает.
Выручай опчик
Есть есть сотовый с андройдом то использовать софт для mitm
спасибо, не посоветуешь названий?
> 2016
> ломать вайфай
Пиздоос, это же каким долбоебом надо быть. Нищенка дохуя? Ананимас дохуя? Или просто мамка кабель от роутера отбирает?


Тут еще так получилось что у меня многоэтажка и подо мной огромная открытая территория из одноэтажных домов, т.е. местность с прямой видимостью без помех.
Хочу задать пару вопросов.
1. Собственно действительно ли Alfa такая годная как говорят и ловит даже со стоковой антенной на порядок больше точек (чуть ли не километр на открытой местности) и держит с ними коннект?
2. Собираюсь вместе с самим адаптером купить еще и антенну (выбрал на втором пике Antex AX-2418P 18db), подскажите какую лучше и насколько она улучшит дальность пробития? Напомню что я не мост строю, а буду ловить обычные домашние роутеры. Ведь если у них нормальной антенны нет, то и мне смысла особого нет ставить себе антенну? В общем поясните за этот момент, стоит ли вообще её покупать?